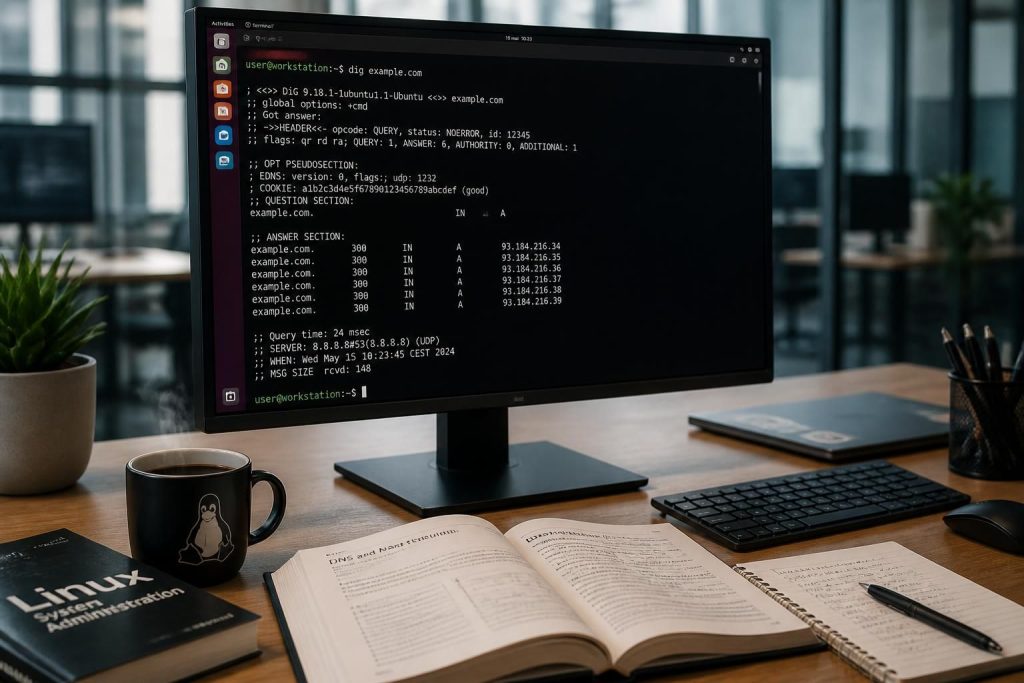
La maîtrise des outils réseau dans un environnement Linux s’impose comme un atout indispensable pour comprendre et résoudre les problématiques liées au DNS. Dig, acronyme de Domain Information Groper, est un utilitaire en ligne de commande privilégié pour interroger les serveurs DNS, fournir des informations détaillées sur les noms de domaine, et assister dans le diagnostic des résolutions de noms. Sa capacité à interroger divers types d’enregistrements DNS le rend très utile aux administrateurs système et aux professionnels du réseau pour analyser, valider ou dépanner la configuration réseau. Si l’installation de dig est souvent native sur les systèmes modernes, les distributions plus anciennes nécessitent une démarche spécifique. Savoir s’en servir avec efficacité, notamment dans un contexte professionnel impliquant la sécurité et la gestion des infrastructures, renforce la robustesse d’une gestion réseau rigoureuse.
L’article en bref
Un guide clair pour installer et manipuler l’outil Dig sous Linux, essentiel pour le diagnostic et la résolution DNS en ligne de commande.
- Installation adaptée : procédures précises pour différentes distributions Linux
- Fonctions principales : recherche DNS classique, MX, NS, TXT ou inverse
- Options de commande : personnalisation et filtrage des réponses pour un rendu optimal
- Utilisation avancée : interrogation de serveurs DNS spécifiques et requêtes groupées
Ces bases renforcent la compréhension du DNS et facilitent le support technique et la maintenance réseau.
Installer Dig et Nslookup sur les principales distributions Linux
La disponibilité de l’outil Dig dépend de la distribution Linux utilisée. Sur des systèmes récents, il est fréquemment intégré dans le paquetage nommé bind-utils ou dnsutils. Sur CentOS et Red Hat Enterprise Linux, Dig et Nslookup s’installent aisément via dnf install bind-utils. Sur Debian, Ubuntu, et leurs dérivés, l’installation s’effectue par apt install dnsutils. Quant à ArchLinux, la commande est pacman -Sy dnsutils. Ces installations fournissent également la commande Nslookup, utile pour des diagnostics complémentaires. Il est recommandé de vérifier la version après installation via dig -v. Sur ces mêmes distributions, Visual Studio Code sur Ubuntu s’installe tout aussi facilement.
Vérification post-installation et premières commandes
Une fois installé, un premier test simple d’utilisation consiste à saisir dig linux.com. Cette saisie génère un affichage riche d’informations : version de l’outil, serveur DNS interrogé, type de requête et réponse obtenue. Ces détails comprennent la section QUESTION qui précise le domaine et le type d’enregistrement, ANSWER qui renvoie les adresses IP ou autres données, ainsi que des sections dédiées aux serveurs DNS faisant autorité et informations additionnelles. Une sortie complète peut paraître dense au premier abord, mais elle est aisément lisible avec un peu de pratique. Quand la résolution DNS est correcte, l’étape suivante consiste à vérifier un port TCP ou UDP sur le serveur visé.
Fonctions clés de la commande Dig pour la résolution DNS
Dig permet d’interroger un ensemble diversifié d’enregistrements DNS en ligne de commande :
- NS (Name Server) : identifie les serveurs autoritaires d’un domaine (ex. :
dig linux.com NS). - MX (Mail Exchanger) : récupère les serveurs d’email associés (ex. :
dig linux.com MX). - A (Address) : obtient l’adresse IPv4 du domaine (ex. :
dig linux.com A). - TXT : affiche les informations textuelles stockées, souvent utilisées pour SPF ou DKIM (ex. :
dig linux.com TXT). - ANY : requête globale sur tous les types d’enregistrements associés (ex. :
dig linux.com ANY).
L’outil propose aussi des options pour ajuster la sortie : pour un affichage synthétique de l’adresse IP seulement, l’option +short est particulièrement appréciée.
| Option Dig | Description | Exemple d’utilisation |
|---|---|---|
| +noall +answer | N’affiche que la réponse (sans question ni statistique) | dig linux.com +noall +answer |
| +multiline | Affiche les données SOA ou autres en plusieurs lignes et commentaires | dig ibm.com +multiline +noall +answer |
| +authority | Présente uniquement la réponse et l’autorité DNS | dig ubuntu.com MX +noall +answer +authority |
| -x | Effectue une recherche inversée d’adresse IP vers nom (PTR) | dig -x 140.211.167.51 +noall +answer |
Aller plus loin : interroger un serveur DNS précis et requêtes groupées
Par défaut, Dig sollicite les serveurs mentionnés dans /etc/resolv.conf. Pour sonder un autre serveur DNS, la syntaxe dig @nom_serveur domaine est la clé : par exemple, dig @ns2.google.com gmail.com +nostat. Cette option est précieuse pour valider des configurations ou isoler un défaut sur un serveur DNS en particulier.
Il est également possible d’effectuer plusieurs recherches simultanément soit en ligne, soit avec un fichier listant les noms de domaine. L’option -f permettra alors de charger ce fichier. Ce procédé facilite la surveillance ou l’audit de plusieurs domaines en une seule commande.
La vidéo précédente offre un aperçu concret de l’utilisation de Dig pour des diagnostics rapides et précis en environnement Linux.
Comparaison rapide entre Dig et Nslookup
Tandis que Dig est largement reconnu pour son exhaustivité et sa flexibilité, Nslookup reste un utilitaire complémentaire utilisé principalement pour des recherches classiques ou des vérifications rapides. Nslookup détaille sans fioritures les correspondances adresse IP/noms, ce qui peut suffire pour des tâches simples. Toutefois, Dig se montre plus adapté dans des contextes professionnels impliquant un diagnostic affiné, grâce à ses nombreuses options personnalisables.
Exploration visuelle et technique des différences pratiques entre Dig et Nslookup à travers un cas d’usage réseau.
Liste : étapes pratiques pour une bonne utilisation de Dig en environnement Linux
- Installer le paquet adapté à votre distribution (bind-utils ou dnsutils).
- Vérifier l’installation avec la commande
dig -v. - Tester une requête simple sur un domaine connu, par exemple
dig google.com. - Explorer différentes recherches de type NS, MX, TXT selon les besoins.
- Utiliser les options
+short,+noall +answerpour filtrer l’affichage. - Dans le cas d’investigations, interroger un serveur DNS précis grâce à
@. - Pour un audit automatisé, utiliser des requêtes groupées via l’option
-f. - Analyser les sections ANSWER, AUTHORITY et ADDITIONAL pour une lecture complète.
Maîtriser Dig simplifie la gestion des infrastructures et la recherche de pannes liées aux noms de domaine. Pour prolonger cette compétence dans la gestion immobilière connectée, découvrir comment la domotique s’intègre dans la sécurité des logements peut s’avérer judicieux, comme expliqué dans un article dédié sur les serrures connectées.
L’optimisation des systèmes informatiques passe souvent par la bonne compréhension des outils réseau. Cette compétence technique rejoint la nécessité de comparer et choisir ses contrats d’assurance habitation en connaissance de cause, démarche explicite dans cette ressource pour bien comparer les assurances.
Quelle est la différence principale entre Dig et Nslookup ?
Dig offre une interrogation DNS plus complète, avec de nombreuses options de personnalisation, tandis que Nslookup est plus simple et convient aux requêtes de base.
Comment installer Dig sur une distribution Ubuntu ?
La commande à utiliser est apt install dnsutils. Elle installe Dig ainsi que Nslookup et leur permet d’être opérationnels immédiatement.
Comment faire une recherche DNS inversée avec Dig ?
La recherche inversée s’effectue avec l’option -x, suivie de l’adresse IP à interroger, par exemple : dig -x 140.211.167.51 +noall +answer.
Peut-on interroger plusieurs domaines en une seule commande Dig ?
Oui, soit en listant les domaines successivement dans la commande, soit via un fichier texte avec l’option -f.
Quels sont les pièges courants à éviter lors de l’utilisation de Dig ?
L’erreur la plus courante est de ne pas spécifier le serveur DNS adapté, ce qui peut fausser les résultats si le résolveur local est mal configuré.